
SecureChapter: eCISO vaší bezpečnostní kanceláře, který nikdy nespí.
Platforma, která v jedné řídicí vrstvě spojuje řízení, rizika a compliance (GRC) s kybernetickými operacemi. Sleduje regulatorní změny, udržuje aktuální obraz rizik, sbírá důkazy průběžně při práci a připraví vás na každý audit.
Nikdy nespí · Nikdy nezapomíná · Nikdy nedá výpověď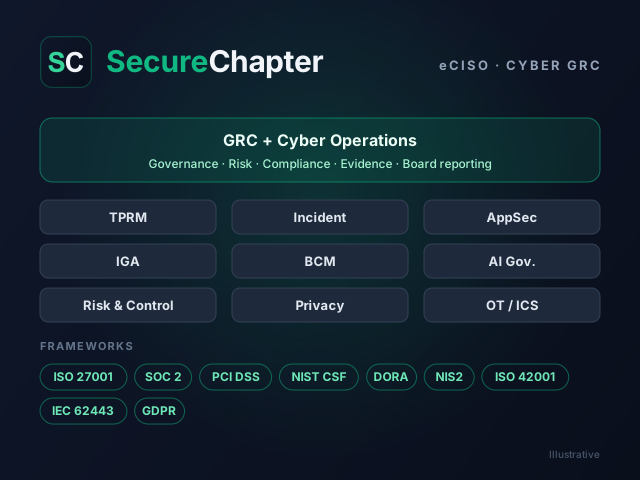
Bezpečnostní kancelář, která běží jako software, s vaším vlastním týmem u kormidla.
Ještě nemáte CISO? Vybuduje chybějící strukturu. Už ho máte? Dá vašemu týmu páku. Není to chatbot ani další skener, ale řídicí vrstva, kde se potkává řízení, rizika, compliance a kybernetické operace.
Co eCISO je
- Neustále běžící struktura pro řízení, rizika, compliance a kybernetické operace
- Institucionální paměť, která přežije každé jednotlivé funkční období
- Důkazy sbírané průběžně při práci, ne rekonstruované na poslední chvíli
- Odpovědi připravené pro představenstvo na požádání, včetně podkladů
Co eCISO není
- Chatbot, který za vás dělá bezpečnostní rozhodnutí
- Konzultant placený od hodiny
- Další skener na hromadu
- Náhrada lidského úsudku
Co váš eCISO dělá každý den?
Práce, kterou by kancelář CISO měla dělat každý den, běží nepřetržitě, i když se nikdo nedívá.
Sleduje obzor
Předpisy se mohou změnit přes noc: nové lhůty, novely, očekávání. Váš eCISO sleduje, co se změnilo a co to pro vás znamená, dříve než se z toho stane auditní zjištění.
Udržuje obraz rizik aktuální
Rizika, dodavatelé, aktiva, identity a výjimky v jednom živém obraze: kde stojíte dnes, ne tabulka, která platila minulé čtvrtletí.
Sbírá důkazy průběžně
Důkazy se sbírají při práci, ne se vykopávají o víkendu před auditem. Vždy aktuální, vždy dohledatelné, vždy přiřaditelné.
Informuje představenstvo
Když se vedení zeptá „Jsme na tom dobře?“, váš eCISO odpoví stavem zabezpečení, trendy a podklady – jazykem představenstva, ne inženýrů.
Dokážete na tyto otázky odpovědět ještě dnes?
Odpovědět na ně z tabulek trvá týdny, pokud odpověď vůbec existuje. Váš eCISO na ně odpoví i s podklady.
- Který předpis se přes noc změnil a týká se vás?
- Který dodavatel vám může zítra nejvíc ublížit?
- Kdo a který účet má stále přístup, který by mít neměl?
- Kdyby auditor přišel v pondělí, kolik víkendů by vás to stálo?
- Dokážete svou odolnost prokázat, nebo ji jen tvrdíte?
- Co představenstvo ve čtvrtek skutečně potřebuje?
Zapněte dnes moduly, které potřebujete, a rozšiřujte je, jak roste vaše riziková krajina.
SecureChapter není další skener: pracuje nad bezpečnostními nástroji, které už používáte, a mění jejich signály v dohled, důkazy a rozhodnutí.
Řízení rizik třetích stran (TPRM)
Řiďte rizika dodavatelů po celý životní cyklus, s živým rizikovým profilem každého dodavatele.
Řízení kybernetických incidentů
Řiďte bezpečnostní incidenty od začátku do konce, s důvěrností již od návrhu.
Bezpečnost aplikací
Mějte rizika aplikací a výjimky pod dohledem.
Správa a řízení identit (IGA)
Řiďte lidské i strojové identity: kontrolujte a certifikujte přístupy a odhalujte konflikty.
Řízení kontinuity činností (BCM)
Plánujte, testujte a prokazujte kontinuitu.
Správa AI (AI governance)
Dostaňte využití AI pod řízení dříve, než se zeptají regulátoři.
GRC: rizika a kontroly
Kontrolní jádro platformy: registr rizik, kontroly a mapování na rámce.
Soukromí a ochrana údajů
Proměňte povinnosti v oblasti soukromí v každodenní provoz.
Bezpečnost OT / ICS
Řiďte rizika provozních technologií společně s IT.
Kontroly namapujte jednou a průběžně reportujte vůči všem rámcům.
Mapování kontrol na KVKK (turecký zákon o ochraně osobních údajů) a odvětvové předpisy (BDDK, SPK, SEDDK atd.) společně posoudíme v rámci POC.
eCISO začíná tam, kde právě jste.
Ať už máte CISO v kmenovém stavu, najímáte ho externě, nebo na něj zatím nemáte rozpočet.
Rostoucí firmy
Ještě nemáte CISO? Struktura na úrovni CISO od prvního dne – připravená na váš první rámec, první audit i bezpečnostní dotazník největšího zákazníka.
Velké podniky a jejich CISO
Nechybí vám vedení, ale páka. Jedna řídicí vrstva nad nástroji, které už používáte, a jedna základna důkazů pro ISO 27001, SOC 2, NIS2 a DORA.
Holdingy a skupiny s více společnostmi
Každá dceřiná společnost má vlastní izolovaný eCISO na své úrovni vyspělosti; skupina získá jeden konsolidovaný obraz. Akvizice jsou pod řízením od prvního týdne.
vCISO, poradenské a auditorské firmy
Dejte každému klientovi eCISO: přehled portfolia, striktní izolace klientů, reporting pod vaší značkou (white-label) a jedna metodika.
Řídicí centrum, integrace a bezpečnost
Řídicí centrum pro vedení a CISO
- Dashboard CISO se sledováním KRI
- Generování reportů pro představenstvo
- Export regulatorních prohlášení a balíčků důkazů
- Skóre připravenosti na audit
- Přístup založený na rolích se všemi standardními rolemi předdefinovanými
Integrace
- Konektory SIEM / EDR
- Integrace s poskytovateli cloudu
- Napojení na bezpečnostní CI/CD pipeline
- SSO / poskytovatelé identit
- Konektory pro automatizaci důkazů
Bezpečný již od návrhu
- Šifrování na úrovni souborů připravené na postkvantovou éru
- Vícevrstvá obrana s dodatečným zabezpečením databázové vrstvy
- Průběžné penetrační testy
- Víceklientská architektura se striktní izolací klientů
- Použití jako interní nástroj nebo jako SaaS pod vaší značkou
Najmout CISO, pronajmout vCISO, nebo získat eCISO.
| Cesta | Co přináší | Na co pamatovat |
|---|---|---|
| Najmout CISO | Zlatý standard: vlastní vedení na plný úvazek. | Těžko se hledá, platí i udrží; při krátkých funkčních obdobích začíná hledání znovu. |
| Pronajmout vCISO | Seniorní odbornost podle potřeby. | Hodiny jsou omezené a znalosti často odcházejí s koncem zakázky. |
| Získat eCISO | Trvalá vrstva pod oběma: funguje od prvního dne, CISO dělá efektivnějším a vCISO škálovatelnějším. | Nejlépe funguje s člověkem u kormidla: vaším, nebo někým, komu důvěřujete. |
Dvě cesty: nejdřív vyzkoušet, nebo rovnou koupit.
V Turecku SecureChapter získáte přes TurnCloudON: ukázka, POC, nabídka i nasazení s jedním kontaktním místem.
Ověření koncepce (POC)
Začněte 30minutovou živou ukázkou a přineste svou nejtěžší otázku z oblasti řízení. Poté platformu vyzkoušejte na vlastních scénářích s rámci a moduly, které si zvolíte. Rozsah, doba trvání a kritéria úspěchu se na začátku dohodnou písemně.
Přímý nákup
Pokud máte jasno, požádejte rovnou o nabídku. Nabídka, smlouva i fakturace jdou přes TurnCloudON; nasazení, mapování rámců a uživatelskou podporu zajišťují odborníci TurnCloudON.
Služby k platformě
Naše služby, které budují, provozují a dokumentují technickou stránku compliance, lze se SecureChapter propojit od začátku do konce.
Podpora souladu s KVKK, zákonem č. 5651 a ISO 27001
Zavedení a provoz technických a organizačních opatření vyžadovaných předpisy a příprava důkazů připravených pro audit.
Podrobnosti řešení →Poradenství ISO 27001
Zavedení systému řízení bezpečnosti informací, technická opatření přílohy A, příprava důkazů a příprava na audit.
Zobrazit službu →Poradenství v oblasti souladu s KVKK
Zavedení a provoz technických a organizačních opatření vyžadovaných zákonem č. 6698.
Zobrazit službu →SecureChapter™ je značka společnosti ITC2 Services Ltd. (Londýn, Spojené království). TurnCloudON je autorizovaným prodejcem a strategickým partnerem SecureChapter v Turecku. Informace o produktu vycházejí z materiálů zveřejněných výrobcem a při nabídce se potvrzují podle aktuálního rozsahu.
Související průvodci
GRC software
Co je GRC software (řízení, rizika, compliance), proč opustit tabulky a jak pomáhá s přípravou na ISO 27001, NIS2 a DORA? POC se SecureChapter eCISO.
Přečíst průvodce →CISO, vCISO a eCISO
Co je CISO, kdy dává smysl virtuální CISO (vCISO) a co přináší eCISO? Tři cesty k vedení informační bezpečnosti a SecureChapter eCISO.
Přečíst průvodce →Nezávazný začátek ve třech krocích.
Úvodní konzultace
Během 45 minut porozumíme Vašemu prostředí a prioritám. Zdarma.
Bezplatné předběžné posouzení
Po schůzce jednostránková zpráva s prvními zjištěními a doporučeními; zjištění zůstávají Vám. Kompletní kontrola stavu a zpráva o rizicích jsou součástí našich akceleračních balíčků.
Balíček nebo služba
Začněte akceleračním balíčkem, nebo přejděte rovnou ke spravovaným službám.