
SecureChapter: der eCISO Ihres Sicherheitsbüros, der nie schläft.
Die Plattform, die Governance, Risiko und Compliance (GRC) mit dem Cyber-Betrieb in einer einzigen Steuerungsebene vereint. Sie verfolgt regulatorische Änderungen, hält Ihr Risikobild aktuell, sammelt Nachweise während der Arbeit und bereitet Sie auf jedes Audit vor.
Schläft nie · Vergisst nie · Kündigt nie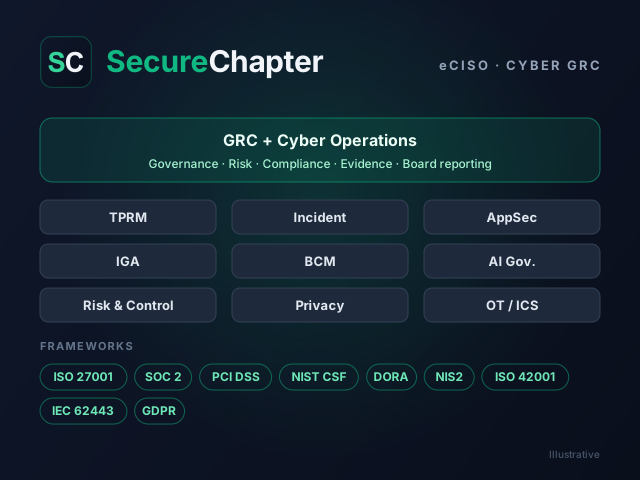
Ein Sicherheitsbüro, das als Software läuft – mit Ihrem eigenen Team am Steuer.
Noch kein CISO? Dann schafft es die fehlende Struktur. Schon einer da? Dann gibt es Ihrem Team Hebelwirkung. Es ist kein Chatbot und kein weiterer Scanner, sondern die Steuerungsebene, in der Governance, Risiko, Compliance und Cyber-Betrieb zusammenkommen.
Was ein eCISO ist
- Eine ständig aktive Struktur für Governance, Risiko, Compliance und Cyber-Betrieb
- Institutionelles Gedächtnis, das jede einzelne Amtszeit überdauert
- Nachweise, die während der Arbeit gesammelt und nicht in letzter Minute rekonstruiert werden
- Vorstandstaugliche Antworten auf Abruf – mit den Belegen dahinter
Was ein eCISO nicht ist
- Ein Chatbot, der Ihre Sicherheitsentscheidungen trifft
- Ein Berater im Stundentakt
- Ein weiterer Scanner für den Stapel
- Ein Ersatz für menschliches Urteilsvermögen
Was erledigt Ihr eCISO jeden Tag?
Die Arbeit, die ein CISO-Büro täglich erledigen sollte, läuft kontinuierlich weiter – auch wenn niemand hinsieht.
Beobachtet den Horizont
Vorschriften können sich über Nacht ändern: neue Fristen, Änderungen, Erwartungen. Ihr eCISO verfolgt, was sich geändert hat und was es für Sie bedeutet – bevor daraus ein Audit-Befund wird.
Hält das Risikobild aktuell
Risiken, Lieferanten, Assets, Identitäten und Ausnahmen in einem lebendigen Gesamtbild: wo Sie heute stehen – nicht eine Tabelle, die im letzten Quartal stimmte.
Sammelt Nachweise laufend
Nachweise werden während der Arbeit gesammelt, nicht am Wochenende vor dem Audit ausgegraben. Immer aktuell, immer auffindbar, immer zuordenbar.
Informiert den Vorstand
Wenn die Geschäftsleitung fragt: „Sind wir gut aufgestellt?“, antwortet Ihr eCISO mit Sicherheitslage, Trends und Belegen – in der Sprache des Vorstands, nicht der Ingenieure.
Können Sie diese Fragen heute beantworten?
Sie mit Tabellen zu beantworten dauert Wochen – falls es die Antwort überhaupt gibt. Ihr eCISO beantwortet sie samt Belegen.
- Welche Vorschrift hat sich über Nacht geändert – und betrifft sie Sie?
- Welcher Lieferant könnte Ihnen morgen am meisten schaden?
- Wer – und welches Konto – hat noch Zugriffe, die es nicht haben sollte?
- Wenn der Auditor am Montag käme: Wie viele Wochenenden würde Sie das kosten?
- Können Sie Ihre Resilienz belegen – oder nur behaupten?
- Was braucht der Vorstand am Donnerstag wirklich?
Aktivieren Sie heute die benötigten Module und erweitern Sie, wenn Ihre Risikolandschaft wächst.
SecureChapter ist kein weiterer Scanner: Es arbeitet über den Sicherheitswerkzeugen, die Sie bereits nutzen, und macht aus deren Signalen Aufsicht, Nachweise und Entscheidungen.
Drittanbieter-Risikomanagement (TPRM)
Steuern Sie Lieferantenrisiken über den gesamten Lebenszyklus – mit einem lebendigen Risikoprofil für jeden Lieferanten.
Cyber-Incident-Management
Steuern Sie Sicherheitsvorfälle von Anfang bis Ende – vertraulich by Design.
Anwendungssicherheit
Behalten Sie Anwendungsrisiken und Ausnahmen unter Aufsicht.
Identity Governance & Administration (IGA)
Steuern Sie menschliche und maschinelle Identitäten: Zugriffe prüfen, rezertifizieren und Konflikte sichtbar machen.
Business Continuity Management (BCM)
Kontinuität planen, testen und nachweisen.
KI-Governance
Bringen Sie Ihren KI-Einsatz unter Governance, bevor die Aufsicht fragt.
GRC: Risiko & Kontrolle
Der Kontrollkern der Plattform: Risikoregister, Kontrollen und Framework-Mapping.
Datenschutz
Machen Sie Ihre Datenschutzpflichten zum Tagesgeschäft.
OT-/ICS-Sicherheit
Steuern Sie OT-Risiken gemeinsam mit der IT.
Kontrollen einmal zuordnen, laufend gegen alle Frameworks berichten.
Das Kontroll-Mapping für KVKK (türkisches Datenschutzgesetz) und branchenspezifische Vorschriften (BDDK, SPK, SEDDK usw.) wird im Rahmen des POC gemeinsam bewertet.
Der eCISO holt Sie dort ab, wo Sie stehen.
Ob Ihr CISO fest angestellt ist, extern gemietet wird oder das Budget noch fehlt.
Wachsende Unternehmen
Noch kein CISO? Struktur auf CISO-Niveau ab dem ersten Tag – bereit für Ihr erstes Framework, Ihr erstes Audit und den Sicherheitsfragebogen Ihres größten Kunden.
Großunternehmen und ihre CISOs
Ihnen fehlt nicht Führung, sondern Hebelwirkung. Eine Steuerungsebene über den Tools, die Sie bereits nutzen, und eine Nachweisbasis für ISO 27001, SOC 2, NIS2 und DORA.
Holdings und Unternehmensgruppen
Jede Tochtergesellschaft erhält einen eigenen, isolierten eCISO auf ihrem Reifegrad; die Gruppe erhält ein konsolidiertes Lagebild. Zukäufe sind ab der ersten Woche unter Governance.
vCISOs, Beratungs- und Prüfungsgesellschaften
Geben Sie jedem Kunden einen eCISO: Portfolioansicht, strikte Mandantentrennung, White-Label-Reporting unter Ihrer Marke und eine Methodik.
Steuerzentrale, Integrationen und Sicherheit
Steuerzentrale für Geschäftsleitung und CISO
- CISO-Dashboard mit KRI-Tracking
- Vorstandstaugliche Berichte auf Knopfdruck
- Export von Regulierungsnachweisen und Evidenzpaketen
- Audit-Readiness-Score
- Rollenbasierter Zugriff mit allen Standardrollen vordefiniert
Integrationen
- SIEM-/EDR-Konnektoren
- Integrationen für Cloud-Anbieter
- Hooks für CI/CD-Sicherheitspipelines
- SSO / Identitätsanbieter
- Konnektoren zur Nachweisautomatisierung
Secure by Design
- Post-Quanten-fähige Verschlüsselung auf Dateiebene
- Defense in Depth mit zusätzlicher Härtung auf Datenbankebene
- Kontinuierliche Penetrationstests
- Mandantenfähige Architektur mit strikter Mandantentrennung
- Nutzung als internes Werkzeug oder als White-Label-SaaS unter Ihrer Marke
Einen CISO einstellen, einen vCISO mieten oder einen eCISO gewinnen.
| Weg | Was es bietet | Worauf zu achten ist |
|---|---|---|
| Einen CISO einstellen | Der Goldstandard: eigene Führung in Vollzeit. | Schwer zu finden, zu bezahlen und zu halten; bei kurzen Amtszeiten beginnt die Suche von vorn. |
| Einen vCISO mieten | Senior-Expertise bei Bedarf. | Die Stunden sind begrenzt, und das Wissen geht oft mit dem Mandat. |
| Einen eCISO gewinnen | Die dauerhafte Ebene unter beidem: Sie wirkt ab dem ersten Tag, macht einen CISO wirksamer und einen vCISO skalierbarer. | Am besten wirkt er mit einem Menschen am Steuer: Ihrem oder einem, dem Sie vertrauen. |
Zwei Wege: erst testen oder direkt kaufen.
In der Türkei beziehen Sie SecureChapter über TurnCloudON: Vorführung, POC, Angebot und Einführung aus einer Hand.
Proof of Concept (POC)
Beginnen Sie mit einer 30-minütigen Live-Vorführung und bringen Sie Ihre schwierigste Governance-Frage mit. Testen Sie die Plattform dann mit Ihren eigenen Szenarien, Frameworks und Modulen. Umfang, Dauer und Erfolgskriterien werden zu Beginn schriftlich vereinbart.
Direktkauf
Wenn Ihr Bedarf klar ist, fordern Sie direkt ein Angebot an. Angebot, Vertrag und Rechnungsstellung laufen über TurnCloudON; Einführung, Framework-Mapping und Anwenderunterstützung übernehmen TurnCloudON-Experten.
Services rund um die Plattform
Unsere Services, die die technische Seite der Compliance aufbauen, betreiben und dokumentieren, lassen sich durchgängig mit SecureChapter kombinieren.
Compliance-Unterstützung für KVKK, Gesetz Nr. 5651 und ISO 27001
Einführung und Betrieb der gesetzlich geforderten technischen und organisatorischen Maßnahmen sowie Erstellung prüfungsfertiger Nachweise.
Lösungsdetails →ISO-27001-Beratung
Aufbau eines Informationssicherheits-Managementsystems, technische Maßnahmen aus Anhang A, Erstellung von Nachweisen und Auditvorbereitung.
Leistung ansehen →KVKK-Compliance-Beratung
Einführung und Betrieb der nach Gesetz Nr. 6698 erforderlichen technischen und organisatorischen Maßnahmen.
Leistung ansehen →SecureChapter™ ist eine Marke der ITC2 Services Ltd. (London, Vereinigtes Königreich). TurnCloudON ist autorisierter Vertriebspartner und strategischer Partner von SecureChapter in der Türkei. Die Produktinformationen stammen aus den Veröffentlichungen des Herstellers und werden im Angebot mit dem aktuellen Umfang bestätigt.
Passende Leitfäden
GRC-Software
Was ist GRC-Software (Governance, Risiko, Compliance), warum Tabellen ablösen, und wie hilft sie bei der Vorbereitung auf ISO 27001, NIS2 und DORA? POC mit SecureChapter eCISO.
Leitfaden lesen →CISO, vCISO und eCISO
Was ist ein CISO, wann lohnt sich ein virtueller CISO (vCISO), und was leistet ein eCISO? Drei Wege zu einer Führung in der Informationssicherheit – und SecureChapter eCISO.
Leitfaden lesen →Ein unverbindlicher Einstieg in drei Schritten.
Erstgespräch
In 45 Minuten lernen wir Ihre Umgebung und Ihre Prioritäten kennen. Kostenlos.
Kostenlose Ersteinschätzung
Nach dem Gespräch eine einseitige Notiz mit ersten Befunden und Empfehlungen; die Ergebnisse gehören Ihnen. Ein umfassender Health Check mit Risikobericht ist Teil unserer Accelerator-Pakete.
Paket oder Service
Starten Sie mit einem Accelerator-Paket oder nehmen Sie direkt Managed Services in Anspruch.