
SecureChapter: güvenlik ofisinizin hiç uyumayan eCISO'su.
Yönetişim, risk, uyum (GRC) ve siber operasyonları tek bir komuta katmanında birleştiren platform. Mevzuat değişikliklerini izler, risk resminizi güncel tutar, kanıtı iş yapılırken toplar ve sizi her denetime hazır götürür.
Hiç uyumaz · Hiç unutmaz · Hiç istifa etmez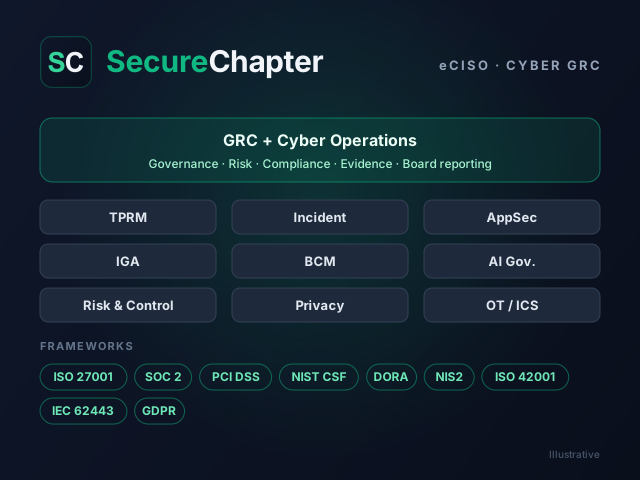
Yazılım olarak çalışan, dümeninde sizin ekibinizin olduğu güvenlik ofisi.
CISO'nuz yoksa eksik olan yapıyı kurar; varsa ekibinize kaldıraç olur. Bir sohbet robotu ya da yeni bir tarayıcı değildir: yönetişim, risk, uyum ve siber operasyonların buluştuğu komuta katmanıdır.
eCISO nedir?
- Yönetişim, risk, uyum ve siber operasyonlar için kesintisiz çalışan bir yapı
- Tek bir görev süresinden uzun yaşayan kurumsal hafıza
- Son dakikada yeniden üretilmeyen, iş yapılırken toplanan kanıt
- İstendiğinde, dayanaklarıyla birlikte yönetim kuruluna hazır yanıtlar
eCISO ne değildir?
- Güvenlik kararlarınızı veren bir sohbet robotu
- Saatle çalışan bir danışman
- Yığına eklenen bir tarayıcı daha
- İnsan muhakemesinin yerine geçen bir araç
eCISO'nuz her gün ne yapar?
Bir CISO ofisinin her gün yapması gereken işler, kimse bakmıyorken de kesintisiz yürür.
Ufku izler
Mevzuat bir gecede değişebilir: yeni son tarihler, değişiklikler, beklentiler. eCISO neyin değiştiğini ve sizi nasıl etkilediğini, denetimde bulguya dönüşmeden takip eder.
Risk resmini güncel tutar
Riskler, tedarikçiler, varlıklar, kimlikler ve istisnalar tek ve canlı bir resimde; geçen çeyrek doğru olan bir tablo yerine bugünün durumu.
Kanıtı iş yapılırken toplar
Kanıt, denetimden önceki hafta sonu kazılarak değil, iş yapılırken toplanır. Her zaman güncel, bulunabilir ve kime ait olduğu belli.
Yönetim kuruluna rapor verir
Yönetim “İyi durumda mıyız?” diye sorduğunda duruş, eğilimler ve dayanaklarıyla; mühendis diliyle değil, yönetim kurulu diliyle yanıt verir.
Bu sorulara bugün yanıt verebiliyor musunuz?
Tablolarla yanıtlamak haftalar sürer; yanıt varsa bile. eCISO bu soruları dayanaklarıyla birlikte yanıtlar.
- Hangi düzenleme bu gece değişti ve sizi etkiliyor mu?
- Yarın size en çok hangi tedarikçi zarar verebilir?
- Kim ve hangi hesap, sahip olmaması gereken bir erişime hâlâ sahip?
- Denetçi pazartesi gelse kaç hafta sonunuza mal olur?
- Dayanıklılığınızı kanıtlayabilir misiniz, yoksa yalnızca iddia mı edebilirsiniz?
- Yönetim kurulunun perşembe günü gerçekten neye ihtiyacı var?
İhtiyacınız olan modülü bugün açın, risk tablonuz büyüdükçe genişletin.
SecureChapter yeni bir tarayıcı olarak değil, kullandığınız güvenlik araçlarının üzerinde çalışır; onların sinyallerini gözetime, kanıta ve karara dönüştürür.
Tedarikçi Risk Yönetimi (TPRM)
Tedarikçi riskini tüm yaşam döngüsü boyunca yönetin; her tedarikçinin canlı bir risk profili olsun.
Siber Olay Yönetimi
Güvenlik olaylarını uçtan uca, tasarımdan gizlilik ilkesiyle yönetin.
Uygulama Güvenliği
Uygulama risklerini ve istisnaları gözetim altında tutun.
Kimlik Yönetişimi ve Yönetimi (IGA)
İnsan ve makine kimliklerini yönetin; erişimleri gözden geçirin, onaylayın, çakışmaları görün.
İş Sürekliliği Yönetimi (BCM)
Sürekliliği planlayın, test edin ve kanıtlayın.
Yapay Zekâ Yönetişimi
Düzenleyiciler sormadan önce yapay zekâ kullanımınızı yönetişim altına alın.
GRC: Risk ve Kontrol
Platformun kontrol çekirdeği: risk kaydı, kontroller ve çerçeve eşlemesi.
Gizlilik ve Veri Koruma
Gizlilik yükümlülüklerinizi günlük işleyişe dönüştürün.
OT / ICS Güvenliği
Operasyonel teknoloji riskini BT ile birlikte yönetin.
Kontrolleri bir kez eşleyin, tüm çerçevelere sürekli raporlayın.
KVKK ve sektörel düzenlemelerin (BDDK, SPK, SEDDK vb.) kontrol eşlemesi POC kapsamında birlikte değerlendirilir.
eCISO sizi bulunduğunuz yerden karşılar.
CISO'nuz ister kadroda olsun, ister dışarıdan hizmet alın, ister henüz bütçeniz olmasın.
Büyüyen şirketler
Henüz CISO'nuz yoksa ilk günden CISO düzeyinde bir yapı: ilk çerçeveniz, ilk denetiminiz ve en büyük müşterinizin güvenlik soru formu için hazır.
Kurumlar ve CISO'ları
Liderlik değil, kaldıraç eksik. Zaten kullandığınız araçların üzerinde tek bir komuta katmanı; ISO 27001, SOC 2, NIS2 ve DORA için tek kanıt tabanı.
Holdingler ve çok şirketli yapılar
Her iştirake kendi olgunluğunda, birbirinden izole bir eCISO; gruba tek bir konsolide duruş. Satın alınan şirketler ilk haftadan yönetişim altında.
vCISO, danışmanlık ve denetim firmaları
Her müşterinize bir eCISO verin: portföy görünümü, katı müşteri izolasyonu, kendi markanızla (white-label) raporlama ve tek metodoloji.
Komuta merkezi, entegrasyonlar ve güvenlik
Yönetici ve CISO Komuta Merkezi
- KRI takipli CISO panosu
- Yönetim kuruluna hazır rapor üretimi
- Mevzuat beyanı ve kanıt paketi dışa aktarımı
- Denetime hazırlık skoru
- Tüm standart roller tanımlı, rol bazlı erişim
Entegrasyonlar
- SIEM / EDR bağlayıcıları
- Bulut sağlayıcı entegrasyonları
- CI/CD güvenlik hattı kancaları
- SSO / kimlik sağlayıcılar
- Kanıt otomasyonu bağlayıcıları
Tasarımdan Güvenli
- Kuantum sonrası döneme hazır, dosya seviyesinde şifreleme
- Veritabanı katmanında ek sıkılaştırma ile katmanlı savunma
- Sürekli sızma testi
- Katı kiracı izolasyonlu çok kiracılı mimari
- Kurum içi araç ya da kendi markanızla SaaS olarak kullanım
CISO işe alın, vCISO kiralayın ya da eCISO edinin.
| Yol | Ne sağlar? | Dikkat edilecek nokta |
|---|---|---|
| CISO işe almak | Altın standart: kuruma özel, tam zamanlı liderlik. | Bulmak, karşılamak ve elde tutmak zor; görev süreleri kısaldıkça arayış yeniden başlar. |
| vCISO kiralamak | İhtiyaç anında kıdemli uzmanlık. | Saatler sınırlıdır; bilgi çoğu zaman sözleşmeyle birlikte gider. |
| eCISO edinmek | İkisinin altında çalışan kalıcı katman: ilk günden çalışır, bir CISO'yu daha etkili, bir vCISO'yu daha ölçeklenebilir kılar. | En iyi sonucu dümende bir insan varken verir: sizin ya da güvendiğiniz biri. |
İki yol: önce deneyin ya da doğrudan satın alın.
SecureChapter'ı Türkiye'de TurnCloudON üzerinden edinirsiniz; tanıtım, POC, teklif ve devreye alma tek muhatapla yürür.
Kavram Kanıtlama (POC)
Önce 30 dakikalık canlı tanıtımda en zor yönetişim sorunuzu getirin. Ardından platformu seçtiğiniz çerçeve ve modüllerle kendi senaryolarınız üzerinde deneyin. Kapsam, süre ve başarı ölçütleri başlangıçta birlikte yazılı olarak belirlenir.
Doğrudan Satın Alma
İhtiyacınız netse doğrudan teklif isteyin. Teklif, sözleşme ve faturalandırma TurnCloudON üzerinden yapılır; devreye alma, çerçeve eşlemesi ve kullanım desteği TurnCloudON uzmanlarıyla sunulur.
Platformun yanında hizmet
Uyumun teknik tarafını kuran, işleten ve belgeleyen hizmetlerimiz SecureChapter ile birlikte uçtan uca kurgulanabilir.
KVKK, 5651 ve ISO 27001 Uyum Desteği
Mevzuatın gerektirdiği teknik ve idari tedbirlerin kurulumu, işletimi ve denetime hazır kanıt üretimi.
Çözüm detayı →ISO 27001 Danışmanlığı
Bilgi güvenliği yönetim sistemi kurulumu, Ek A teknik kontrolleri, kanıt üretimi ve denetime hazırlık.
Hizmeti inceleyin →KVKK Uyum Danışmanlığı
6698 sayılı Kanun'un gerektirdiği teknik ve idari tedbirlerin kurulumu ve işletimi.
Hizmeti inceleyin →SecureChapter™, ITC2 Services Ltd. (Londra, Birleşik Krallık) markasıdır. TurnCloudON, SecureChapter'ın Türkiye yetkili satış ortağı ve stratejik iş ortağıdır. Ürün bilgileri üreticinin yayımladığı bilgilerden derlenmiştir; teklif aşamasında güncel kapsamla teyit edilir.
İlgili rehberler
GRC Yazılımı
GRC (yönetişim, risk ve uyum) yazılımı nedir, tablolardan neden vazgeçilir, ISO 27001, NIS2 ve DORA hazırlığında nasıl kullanılır? SecureChapter eCISO ile POC.
Rehberi okuyun →CISO, vCISO ve eCISO
CISO nedir, sanal CISO (vCISO) ne zaman mantıklı, eCISO ne sağlar? Bilgi güvenliği liderliğini kurmanın üç yolu ve SecureChapter eCISO.
Rehberi okuyun →Üç adımda, taahhüt gerektirmeyen bir başlangıç.
Keşif Görüşmesi
Ortamınızı ve önceliklerinizi 45 dakikada dinliyoruz. Ücretsiz.
Ücretsiz Ön Değerlendirme
Görüşmenin ardından bir sayfalık ön bulgu ve öneri notu; bulgular sizde kalır. Kapsamlı sağlık kontrolü ve risk raporu hızlandırıcı paketlerimizde.
Paket veya Hizmet
Bir hızlandırıcı paketle başlayın ya da doğrudan yönetilen hizmeti devreye alın.